
Sekcja „Administration” konsoli służy do zarządzania użytkownikami Państwa organizacji: kto może się logować, z jaką rolą i kto zarejestrował urządzenie do uwierzytelniania dwuskładnikowego.
Lista użytkowników
Dla każdego użytkownika lista pokazuje jego nazwę wyświetlaną i adres e-mail, role, status, stan uwierzytelniania dwuskładnikowego (MFA) oraz datę utworzenia. Karty „All”, „Active”, „Pending” i „Disabled” filtrują listę według statusu.
Przycisk „Add user” tworzy nowego użytkownika. W zależności od Państwa własnej roli nie można tworzyć ani zarządzać wszystkimi rolami (patrz poniżej).
Role
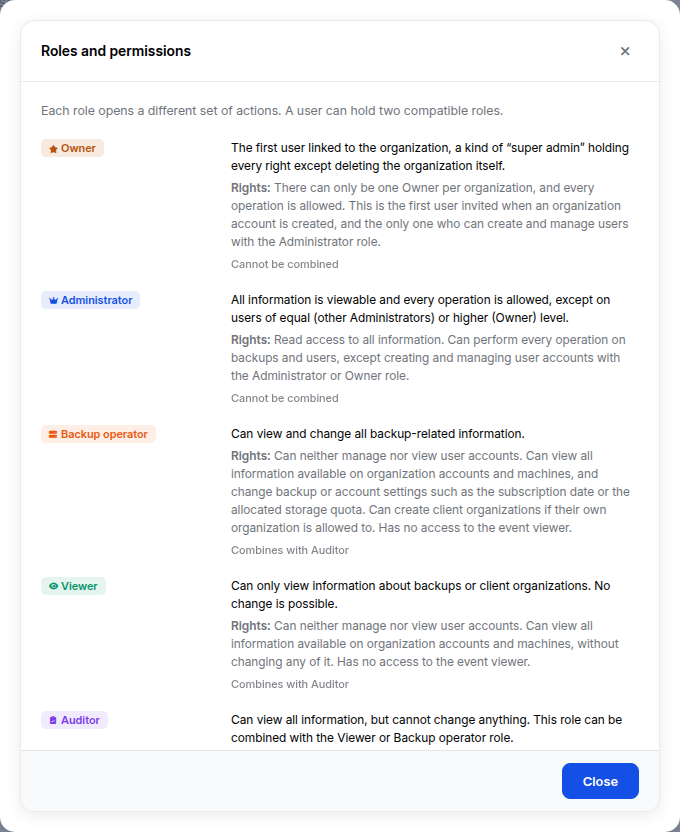
Każda rola otwiera inny zakres działań. Użytkownik może mieć dwie zgodne role jednocześnie. Przypomina o tym przycisk „Roles and permissions” w konsoli.
| Rola | Co umożliwia | Łączenie („Combines with”) |
|---|---|---|
| Owner | Wszystkie operacje, z wyjątkiem usunięcia organizacji. To pierwszy użytkownik zaproszony przy tworzeniu konta i jedyny, który może tworzyć i zarządzać Administratorami. W organizacji może być tylko jeden Owner. | Cannot be combined |
| Administrator | Odczyt wszystkich informacji i wszystkie operacje na kopiach zapasowych i użytkownikach, z wyjątkiem innych Administratorów i Ownera. | Cannot be combined |
| Backup operator | Przegląda wszystkie informacje o kontach i maszynach oraz zmienia ustawienia kopii zapasowej lub konta, takie jak data subskrypcji czy przydzielony limit pamięci. Może tworzyć organizacje klientów, jeśli jego organizacja ma takie uprawnienie. Nie widzi użytkowników ani dziennika zdarzeń. | Combines with Auditor |
| Viewer | Przegląda informacje o kontach i maszynach, niczego nie zmieniając. Nie widzi użytkowników ani dziennika zdarzeń. | Combines with Auditor |
| Auditor | Przegląda wszystko, w tym użytkowników i dziennik zdarzeń, niczego nie zmieniając. | Combines with Viewer or Backup operator |
Dobre praktyki
- Przydzielaj każdemu najbardziej ograniczoną rolę, która wystarcza do jego pracy: Viewer do monitorowania, Backup operator do bieżącej obsługi.
- Rolę Auditor powierzaj osobom odpowiedzialnym za kontrolę: daje dostęp do dziennika zdarzeń bez prawa do wprowadzania zmian.
- Sprawdź w kolumnie MFA, czy każdy użytkownik zarejestrował urządzenie do uwierzytelniania dwuskładnikowego; każdy robi to przy pierwszym logowaniu. Zobacz Zarządzanie hasłem i uwierzytelnianiem dwuskładnikowym.