
Dziennik zdarzeń rejestruje logowania i działania wrażliwe wykonywane na zarządzanych przez Państwa kontach. Zapewnia identyfikowalność operacji, kluczową dla bezpieczeństwa kopii zapasowych. Jest dostępny z menu głównego konsoli, w sekcji „Event viewer”.
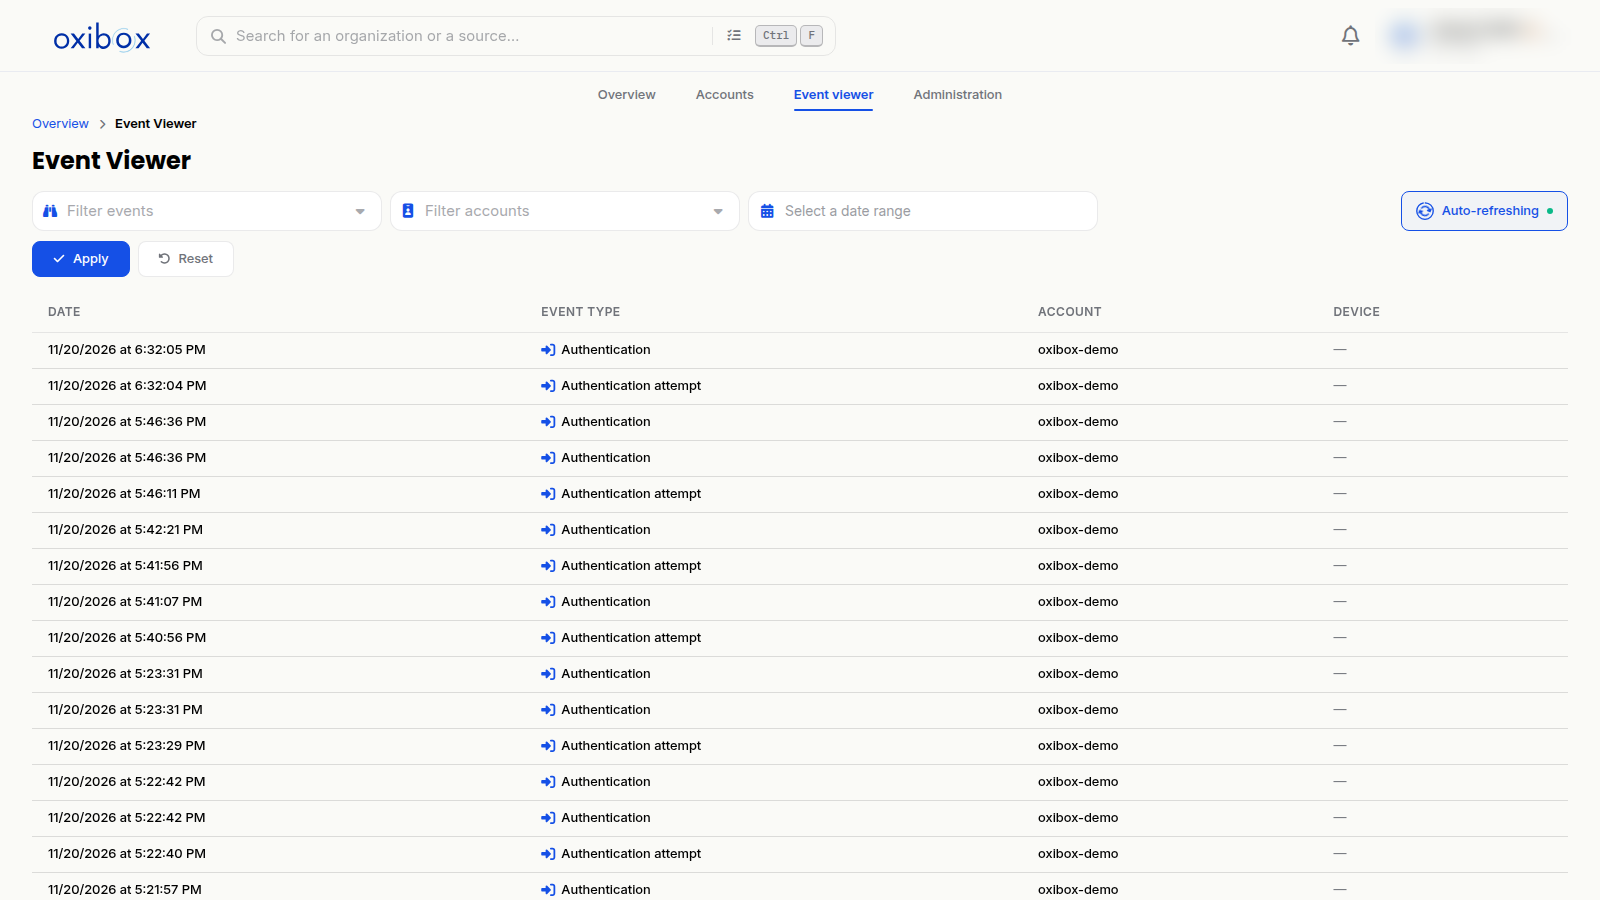
Odczytywanie i filtrowanie zdarzeń
Każdy wiersz zawiera datę i godzinę, typ zdarzenia, konto oraz, jeśli dotyczy, urządzenie.
Filtry u góry strony pozwalają zawęzić listę:
- według typu zdarzenia („Filter events”);
- według konta („Filter accounts”);
- według okresu, za pomocą selektora dat.
Kliknij „Apply”, aby przefiltrować, i „Reset”, aby wrócić do pełnej listy. Opcja „Auto-refreshing” utrzymuje listę aktualną, a przycisk odświeżania ładuje ją natychmiast.
Rejestrowane zdarzenia
Konsola wyświetla nazwy typów zdarzeń po angielsku:
- Logowania: „Authentication”, „Authentication attempt”.
- Użytkownicy: „User creation”, „User deactivation”, „User reactivation”, „User deletion”, „User information modification”, „User email address modification”, „User password modification”, „User role modification”, „Email modification link creation”, „User password modification link creation”.
- Uwierzytelnianie dwuskładnikowe: „User MFA device addition”, „User MFA device deletion”, „MFA management link creation (legacy)”.
- Organizacje: „Organization creation”, „Organization information modification”, „Organization permission modification”, „Subscription modification”, „Allocated storage modification”.
- Maszyny i kopie zapasowe: „Machine registration”, „Machine archiving”, „Machine unarchiving”, „Machine backup target addition”, „Machine backup target deletion”, „Machine configuration update”.
- Lokalny interfejs agenta: „Local interface locking”, „Local interface unlocking”.
Kto może go przeglądać
Dziennik zdarzeń jest zarezerwowany dla ról Owner, Administrator i Auditor. Role Backup operator i Viewer nie mają do niego dostępu. Zobacz Użytkownicy i role.
Karta „Activity” na karcie konta wyświetla również ostatnie zdarzenia wyłącznie tego konta.