
La rubrique « Administration » de la console gère les utilisateurs de votre organisation : qui peut se connecter, avec quel rôle, et qui a enregistré son appareil de double authentification.
La liste des utilisateurs
Pour chaque utilisateur, la liste indique son nom d’affichage et son e-mail, ses rôles, son statut, l’état de sa double authentification (MFA) et sa date de création. Les onglets « Tous », « Actifs », « En attente » et « Désactivés » filtrent la liste selon le statut.
Le bouton « Ajouter un utilisateur » crée un nouvel utilisateur. Selon votre propre rôle, vous ne pouvez pas créer ou gérer tous les rôles (voir ci-dessous).
Les rôles
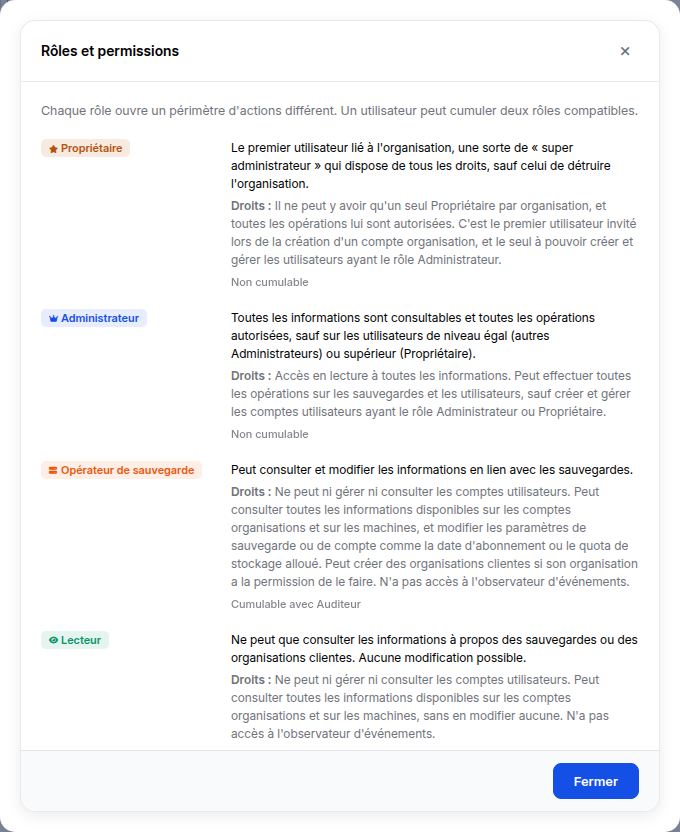
Chaque rôle ouvre un périmètre d’actions différent. Un utilisateur peut cumuler deux rôles compatibles. Le bouton « Rôles et permissions » de la console rappelle ce détail.
| Rôle | Ce qu’il permet | Cumul |
|---|---|---|
| Propriétaire | Toutes les opérations, sauf la suppression de l’organisation. C’est le premier utilisateur invité à la création du compte, et le seul à pouvoir créer et gérer les Administrateurs. Il ne peut y en avoir qu’un par organisation. | Non cumulable |
| Administrateur | Lecture de toutes les informations et toutes les opérations sur les sauvegardes et les utilisateurs, sauf sur les autres Administrateurs et le Propriétaire. | Non cumulable |
| Opérateur de sauvegarde | Consulte toutes les informations des comptes et des machines, et modifie les paramètres de sauvegarde ou de compte, comme la date d’abonnement ou le quota de stockage alloué. Peut créer des organisations clientes si son organisation en a la permission. Ne voit ni les utilisateurs ni l’observateur d’événements. | Avec Auditeur |
| Lecteur | Consulte les informations des comptes et des machines, sans rien modifier. Ne voit ni les utilisateurs ni l’observateur d’événements. | Avec Auditeur |
| Auditeur | Consulte tout, y compris les utilisateurs et l’observateur d’événements, sans rien modifier. | Avec Opérateur de sauvegarde ou Lecteur |
Bonnes pratiques
- Donnez à chacun le rôle le plus restreint qui suffit à son travail : Lecteur pour un suivi, Opérateur de sauvegarde pour l’exploitation courante.
- Confiez le rôle Auditeur aux personnes chargées du contrôle : il donne accès à l’observateur d’événements sans droit de modification.
- Vérifiez dans la colonne MFA que chaque utilisateur a enregistré son appareil de double authentification ; chacun le fait à sa première connexion. Voir Gérer le mot de passe et la double authentification.