
L’observateur d’événements enregistre les connexions et les actions sensibles effectuées sur les comptes que vous administrez. Il assure la traçabilité des opérations, un point clé de la sécurité des sauvegardes. Il est accessible depuis le menu principal de la console, rubrique « Observateur d’événements ».
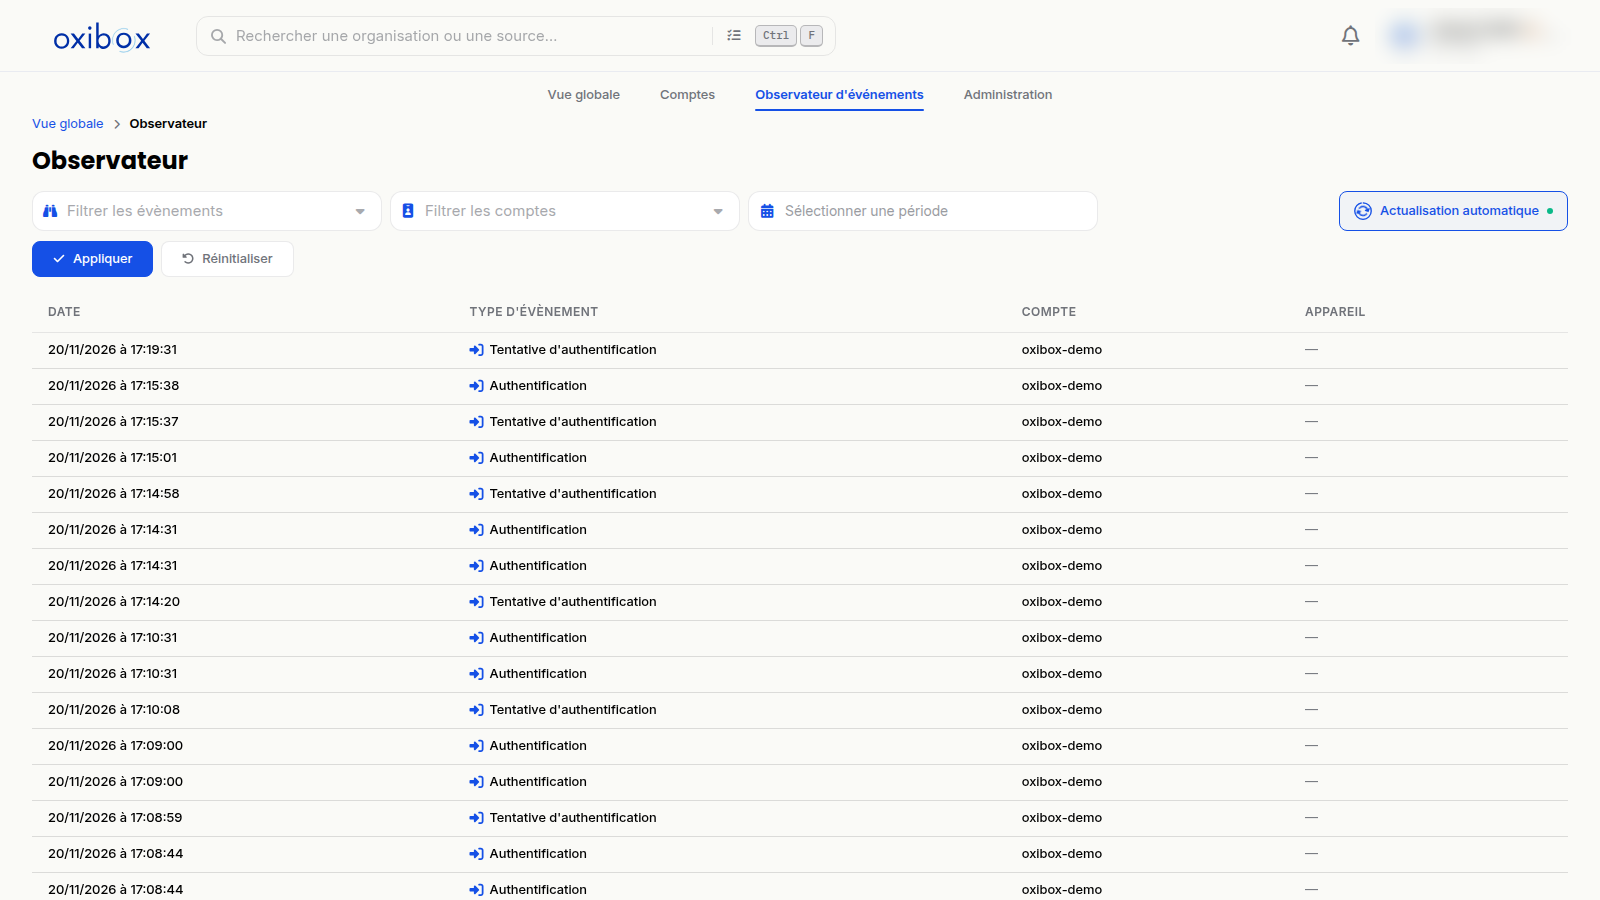
Lire et filtrer les événements
Chaque ligne indique la date et l’heure, le type d’événement, le compte et, le cas échéant, l’appareil concerné.
Les filtres en haut de page permettent de restreindre la liste :
- par type d’événement ;
- par compte ;
- par période, avec le sélecteur de dates.
Cliquez sur « Appliquer » pour filtrer et sur « Réinitialiser » pour revenir à la liste complète. L’option « Actualisation automatique » tient la liste à jour, et le bouton d’actualisation la recharge immédiatement.
Événements enregistrés
- Connexions : authentification, tentative d’authentification.
- Utilisateurs : création, désactivation, réactivation et suppression d’utilisateur ; modification des informations, de l’e-mail, du mot de passe ou des rôles d’un utilisateur ; création de liens de modification d’e-mail ou de mot de passe.
- Double authentification : ajout et suppression d’appareil MFA ; création de lien de gestion MFA (historique).
- Organisations : création d’organisation ; modification des informations ou des permissions de l’organisation ; modification de l’abonnement ; modification du stockage alloué.
- Machines et sauvegardes : enregistrement de machine ; archivage et désarchivage de machine ; ajout et suppression d’une cible de sauvegarde ; modification de la configuration.
- Interface locale de l’agent : verrouillage et déverrouillage.
Qui peut le consulter
L’observateur d’événements est réservé aux rôles Propriétaire, Administrateur et Auditeur. Les rôles Opérateur de sauvegarde et Lecteur n’y ont pas accès. Voir Utilisateurs et rôles.
L’onglet « Activité » de la fiche d’un compte affiche aussi les événements récents de ce seul compte.